Ledger confirma un chip espía dentro de monederos de criptomonedas vendidos por un revendedor
El implante lee la pantalla y los botones del aparato y manda la frase de recuperación al ladrón por la red móvil. Ledger lo ha encontrado en al menos una unidad, todas las denuncias apuntan a una misma tienda y su propia comprobación de autenticidad no lo detecta.
Por Redacción 2 min de lectura Actualizado el
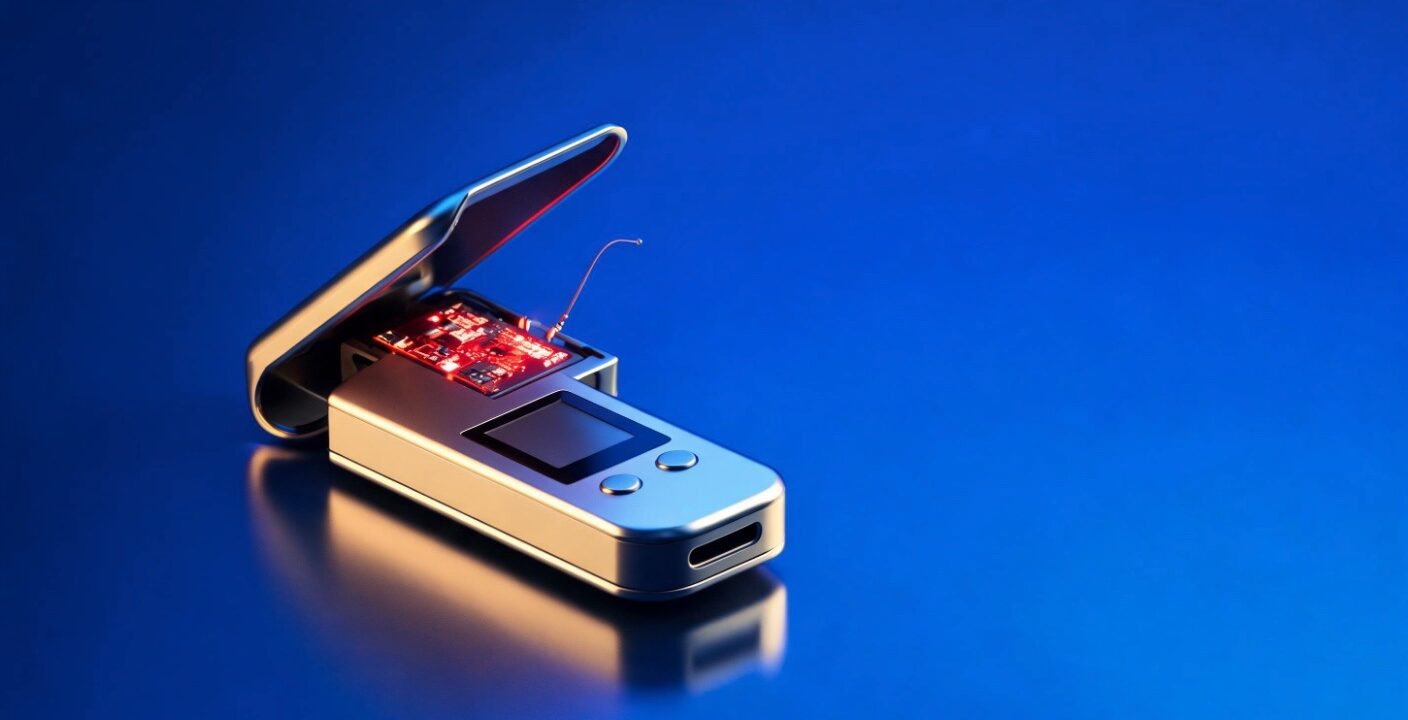
Un monedero físico existe para una sola cosa: que la clave de tus criptomonedas no salga nunca del aparato. El ataque que Ledger confirmó el 10 de octubre no rompe esa protección. La rodea: alguien abrió los monederos antes de venderlos y les soldó dentro un segundo circuito que mira lo mismo que mira el dueño.
Cómo funciona el implante
Lo han descrito Mark Karpelès y los investigadores de Tibane Labs, que compraron dos unidades manipuladas y las abrieron. La placa añadida captura lo que sale por la pantalla y las pulsaciones de los botones. Con eso reconstruye la frase de recuperación, las 24 palabras que dan acceso a los fondos, y la envía por la red móvil con un módulo LTE y una eSIM propios. No necesita el ordenador ni el teléfono de la víctima.
Hay dos versiones. La primera cambia la batería original por una más pequeña para hacerse sitio. La segunda, más fina, conserva la batería y se esconde bajo la pantalla. En las dos, los números de serie de los chips están raspados.
Lo que se sabe y lo que no
- 9 de octubre. Ledger abre una investigación y pide al revendedor CryptoBilis, con sede en Malasia, que deje de vender y enviar.
- 10 de octubre. Confirma que el aparato de uno de los afectados llevaba «un implante de hardware no autorizado».
- 11 de octubre. Dice que todas las denuncias de robo corresponden a unidades de ese revendedor y que el volumen es «limitado».
No ha dicho cuántas unidades son, cuánto dinero se ha perdido ni qué modelo es; los investigadores hablan del Nano X. Tampoco se sabe quién las manipuló ni en qué punto de la cadena. Tibane compró las suyas en Amazon Japón y en Yahoo! Auctions, a un vendedor chino que enviaba desde Malasia, y varios investigadores apuntan a que se ofrecían a casi la mitad de precio.
La comprobación de autenticidad de Ledger no sirve aquí: verifica el chip seguro original, y el implante no lo toca. Lo reconoce la propia empresa.
Qué hacer si tienes uno
- Si lo compraste en la web de Ledger o en un distribuidor oficial, no hay indicios de que estés afectado.
- Si viene de ese revendedor y está sin estrenar, no lo configures.
- Si ya lo configuraste, pasa los fondos a otro monedero con una frase de recuperación nueva. Restaurar la misma frase en otro aparato no arregla nada: es lo que ya tienen.
No hemos abierto ningún monedero; todo lo anterior sale de Ledger y de quienes sí lo han hecho. Pero la lección no es solo para quien tiene criptomonedas. Es la misma que la de los móviles que traen el malware de fábrica: un aparato de seguridad a mitad de precio en un mercado de terceros no es una oferta, es un riesgo que alguien ha pagado por ti. Y a Ledger le toca explicar por qué su red de revendedores permite que esto pase.